
 Se alla artiklar
Vad är en API-scam?
En API-scam är en scam där en bedragare fått tillgång till ditt Steam kontos API nyckel och använder den för att ändra dina kommande bytesförslag så de går till bedragarens konto istället för kontot du planerade att skicka bytesförslaget till. Förutom neka, ändra och skicka byten kan även API nyckeln användas för att ändra uppgifter på din Steam profil.
Hur går en API-scam till?
Det börjar med att du loggar in på en falsk Steam hemsida eller scannar en falsk Steam QR kod vilket leder till att bedragaren får delvis eller full tillgång till ditt Steam konto. Bedragaren försöker lura dig till att göra något ofarligt som att gilla hans steamcommunity guide, spela en faceit turné eller göra ett Steam byte där han vill veta hur mycket dina skins kostar på en viss hemsida. Därefter länkar bedragaren en låtsas hemsida från något av ovanstående exempel som han själv äger där han vill att du oskyldigt ska logga in med Steam.
Om bedragaren är skicklig så ser Steam inloggnings pop-up:en på hans hemsida helt normal ut, men när du väl loggar in och bekräftar din inloggning så är det egentligen bedragarens inloggning till ditt konto som du bekräftar på din steam guard, då pop-up rutan är falsk.
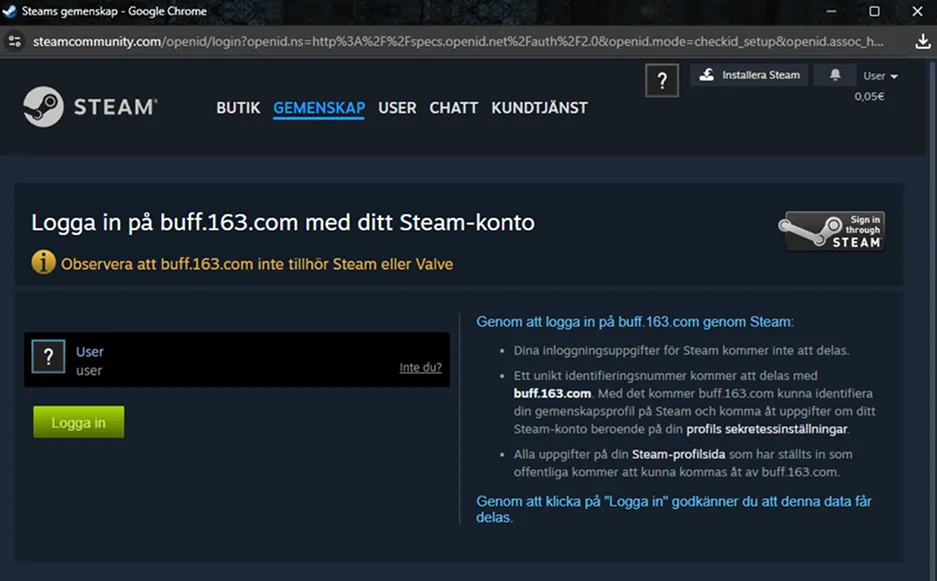
Nu har han en sparad inloggad session med ditt konto, och där byter han ut din api nyckel i https://steamcommunity.com/dev/apikey, vilket ger honom tillgång till att skicka och avbryta dina trades. Nu är hela API-scamen uppsatt, nu behöver han endast vänta på att du ska skapa ett byte. Oavsett om du gör ett byte idag eller om flera år i framtiden så har han fortfarande tillgång till att manipulera dina trades så länge du har kvar API nyckeln han la till på ditt konto.
När du sedan ska göra ditt nästa byte och det är dags för att bekräfta bytet i Steam Guard, så avbryts ditt urprungliga byte sista sekunden, och så skapas ett nytt byte till bedragarens Steam konto som har ett identiskt namn och profilbild som kontot du tänkte skicka ditt byte till. Det enda bedragaren inte kan efterlikna är hur gammalt samt vilken level ett Steam konto är.
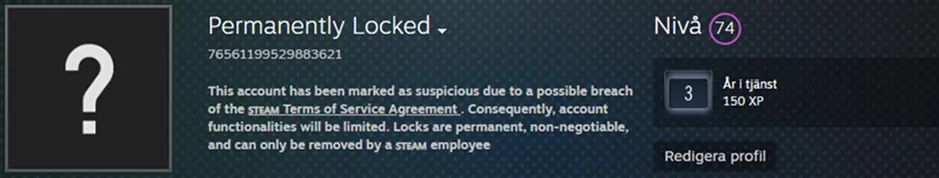
Med API tillgång så är det också vanligt att bedragaren ändrar din Steam beskrivning, namn och profilbild till “Permanently Locked” eller något liknande och ber dig skriva till ett fake Steam admin eller Steam support konto för att du ska få ditt konto upplåst.
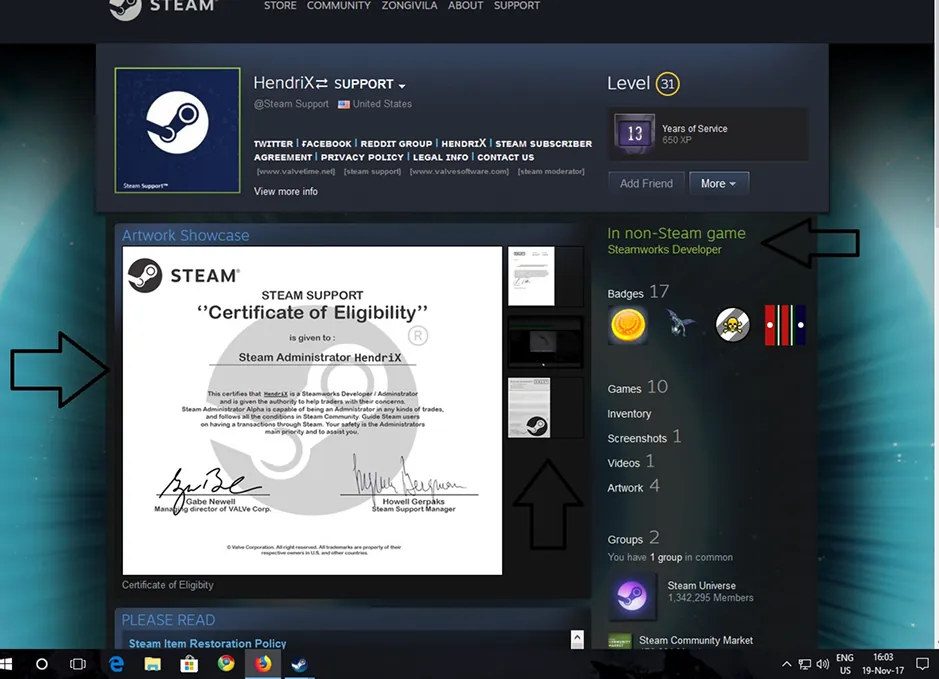
Här skriver han via ett av dessa fake support konton att du behöver skicka ett test byte till en kompis på Steam för att verifiera att du är du. Detta är för att du snabbare ska initiera ett byte så du inte med tiden märker eller blir tipsad att kolla om du har en api nyckel aktiverad i ditt konto då hans API på ditt Steam konto fortfarande kräver att du ska initiera och bekräfta ett byte för att han ska få tillgång till dina skins.
Hur ofta sker API-scams?
API-scams är och har varit den mest effektfulla och tragiska bedrägerimetoden bedragare använt genom alla tider då Counter Strike skins har haft ett värde. Denna metod har påverkat både nya och erfarna traders då det endast kräver en enstaka tabbe för en bedragare att skapa sin egna API på ditt konto.
Idag (September 2026) så har API-scams minskat kraftigt sedan dess topp. Anledningen till minskningen är på grund av att Steam släppte deras Trade Protection uppdatering https://help.steampowered.com/en/faqs/view/365F-4BEE-2AE2-7BDD den 15 juli 2025, som nu gör så att alla Steam användare har rätt att återkalla alla deras byten gjorda under senaste 7 dygnen. Drabbas man av en API-scam idag så är det inte svårare än att återkalla sina senaste byten och så har man undvikit scammen.
Hur skyddar du dig från en API-scam?
Att skydda dig själv kräver främst försiktighet. Skriv ALDRIG in dina Steam inloggningsuppgifter på någon hemsida, oavsett om du känner igen den eller inte. Ska du logga in med Steam på en hemsida bör du först gå in på steamcommunity.com och bekräfta att du redan är inloggad på Steam i webbläsaren du använder. Då kommer du kunna logga in med Steam med endast ett klick på alla hemsidor som kräver Steam inloggning.
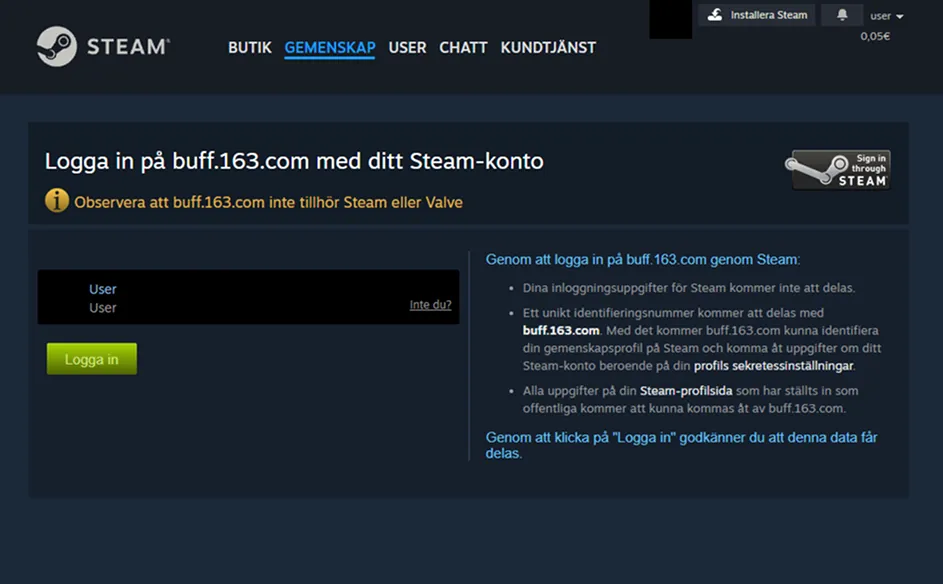
Är det en hemsida du känner igen bör du fortfarande inte skriva in dina inloggningsuppgifter då bedragare vanligtvis äger domäner som i namnet liknar en välkänd hemsida, men har ett stavfel i sig som till exempel ett litet L istället för ett i, i steamcommunity.com, det vill säga steamcommunlty.com. Som du själv märker så är det nästan omöjligt för det mänskliga ögat att märka det direkt så länge man inte noggrant läser domännamnet bokstav för bokstav.
Hur kollar man om ens Steam konto har en API?
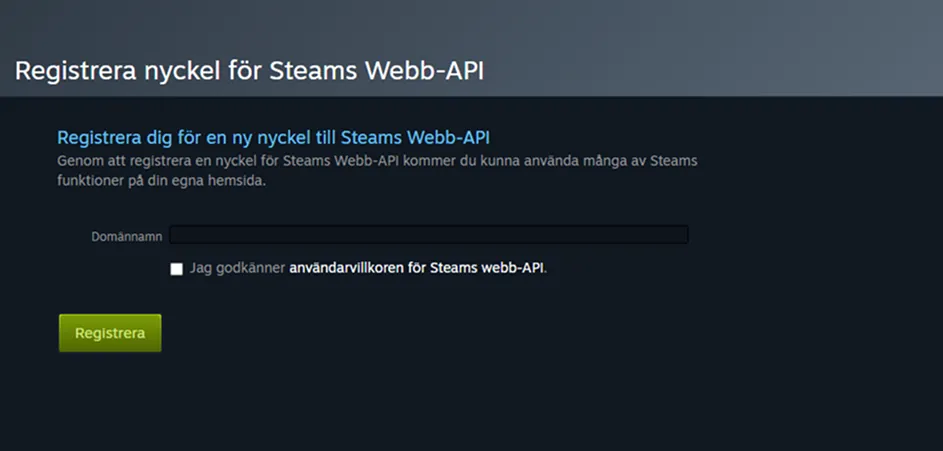
Först går du till https://steamcommunity.com/dev/apikey. Om det ser ut som i bilden nedan och du har tillgång till din Steam guard, så är ditt konto säkert från API-scams och du behöver inte göra något mer.
Om du ser en mängd siffror och bokstäver under “Nyckel” som du inte känner igen så finns risken att du är på väg att bli API-scammad.
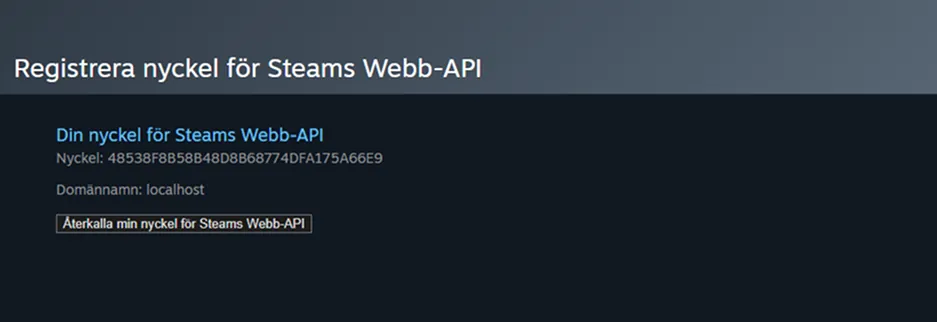
Det betyder dock inte garanterat att ditt konto är hackat. Vissa pålitliga hemsidor som Buff163 skapar en API nyckel åt dig för att enklare skicka byten om du köper eller säljer något på deras hemsida. Men om du inte själv skapat eller är osäker om Buff163 eller en annan sida har skapat en API nyckel åt dig så är det alltid säkrast att du drar tillbaka nyckeln via att klicka “Återkalla min nyckel för Steams Webb-API”.
Om du har Steam Guard aktiverat på ditt Steam konto och du har tillgång till den, samt att du inte har en API nyckel registrerad eller att du vet var din nyckel härstammar från så är detta allt som krävs för att säkerställa ditt konto innan API-scammen sker.